Segurança
Skill da Cloudflare que transforma agente de IA em auditor de segurança soma 55 mil estrelas no GitHub
Repositório security-audit-skill ganhou 11.908 estrelas em uma semana; ferramenta divide a auditoria em seis fases e usa agentes separados para tentar refutar cada achado
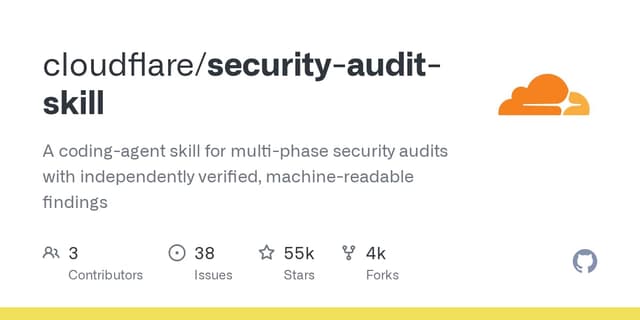
Um repositório da Cloudflare está entre os que mais ganharam estrelas no GitHub nesta semana. O security-audit-skill, skill para agentes de programação que faz auditorias de segurança em código, ganhou 11.908 estrelas em sete dias, segundo a página de tendências do GitHub, e chegou a 55.349 estrelas neste sábado (31).
Segundo o README, a skill foi o ponto de partida do sistema de busca de vulnerabilidades da empresa, descrito no blog da Cloudflare no texto Build your own vulnerability harness. Esse sistema cresceu e virou uma estrutura de vários estágios; o repositório é a versão para analisar um único projeto.
Seis fases
A auditoria passa por reconhecimento da arquitetura, caça de falhas por agentes isolados, validação dos candidatos, registro estruturado, verificação independente e relatório. Cada candidato vai para um verificador novo, que tenta refutá-lo: o agente que confere um problema nunca é o mesmo que o encontrou. O resultado fica no arquivo findings.json, com três classificações: confirmado, precisa de validação e rejeitado.
A instalação usa o Skills CLI, com o comando npx skills add apontando para o repositório. Depois, basta pedir ao agente uma auditoria de segurança do código. Os requisitos são um modelo com suporte a ferramentas e subagentes em paralelo, Node.js para os validadores e uma sandbox do sistema operacional sem acesso externo à rede. Sem esses controles, a skill não executa o código analisado e mantém a pista como precisa de validação.
Segundo a Cloudflare, rodar a skill mais de uma vez melhora a cobertura: nos testes da empresa, uma única execução encontrou cerca de metade das vulnerabilidades achadas no total por execuções repetidas. O código está em JavaScript e usa licença MIT.
Com informações de repositório security-audit-skill no GitHub (31/10/2026) e página de tendências do GitHub (31/10/2026).
Redação Logado Tech
Equipe de jornalistas de tecnologia do Logado Tech.